Logs CGNAT
Monitora eventos de esgotamento de portas em equipamentos com CGNAT e ajuda a identificar quando assinantes ficam sem portas disponíveis.
Logs CGNAT
Menu: Graph → Logs → Logs CGNAT
Monitora eventos de esgotamento de portas em equipamentos com CGNAT, ajudando a identificar quando assinantes ficam sem portas disponíveis.
Para configurar o envio dos logs no A10 e no SRX, veja Configurar log de estouro de portas.
O que você vê na tela
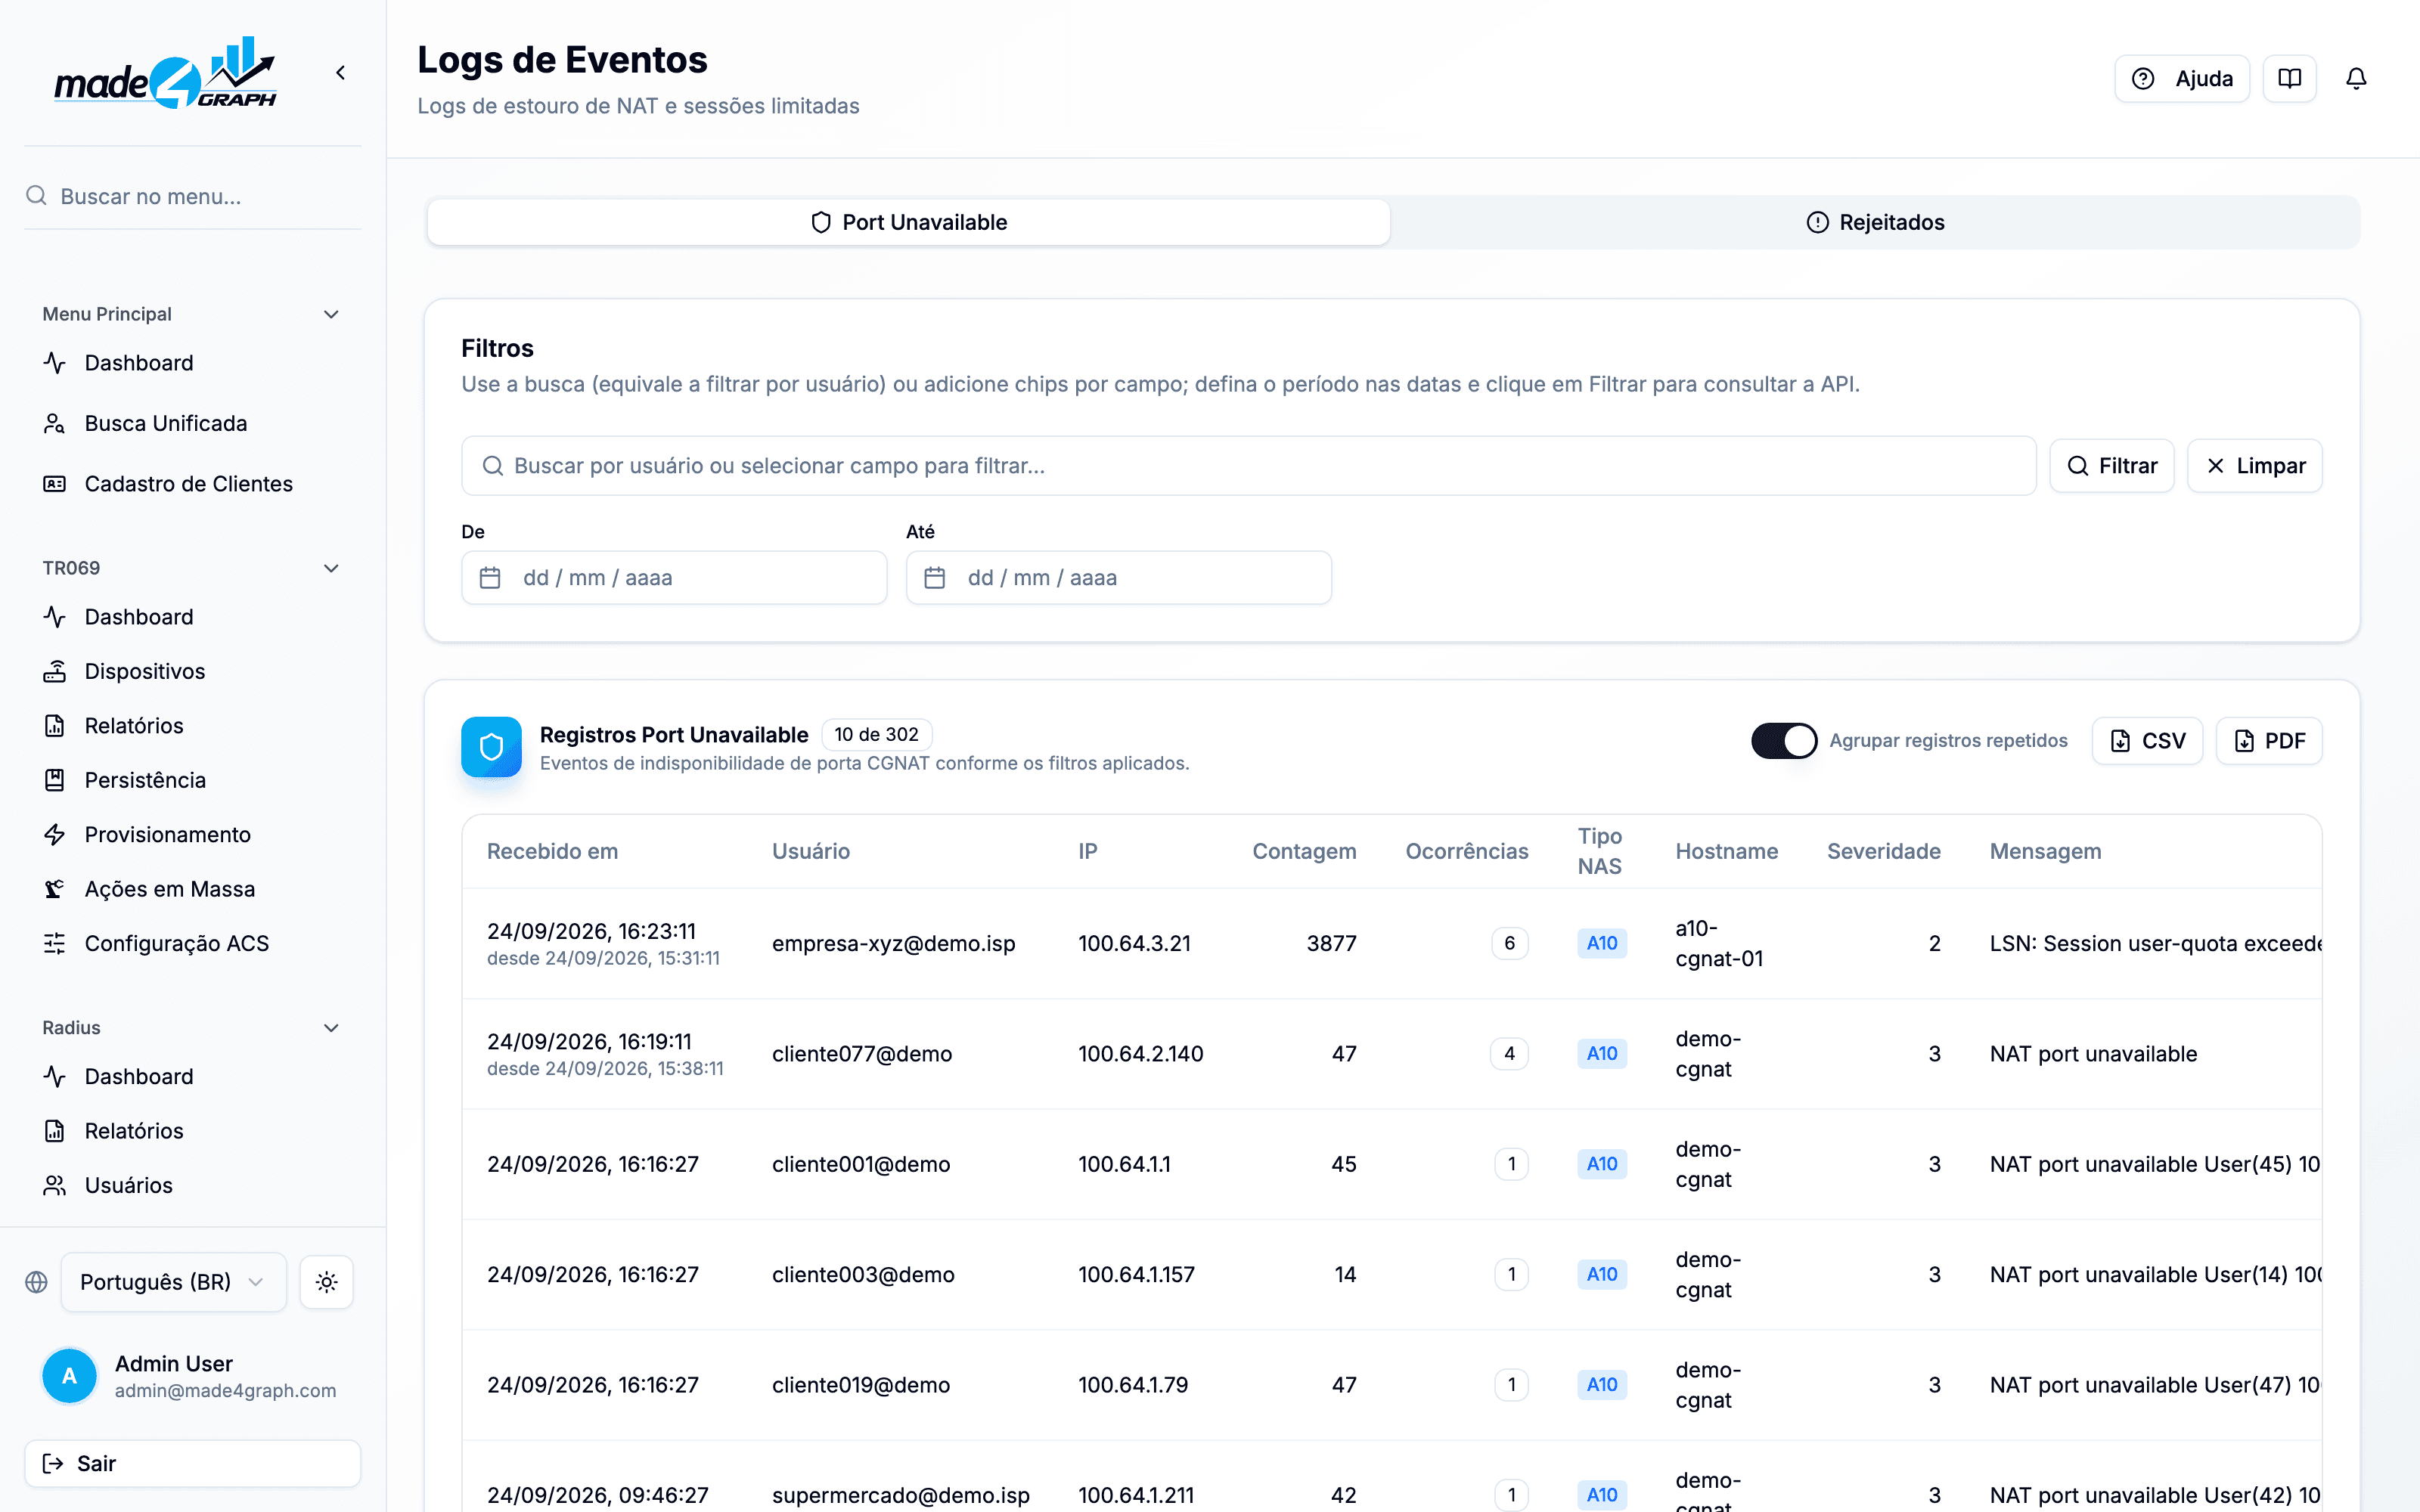
A tela é organizada em duas abas, cada uma com sua própria tabela de eventos.
Porta indisponível
Lista os eventos de esgotamento de portas e sessões, quando um assinante fica sem portas disponíveis.
| Coluna | Descrição |
|---|---|
| Recebido em | Data e hora em que o evento foi recebido. Com o agrupamento ligado, mostra o evento mais recente do grupo e, abaixo, desde seguido da data do primeiro evento |
| Usuário | Assinante relacionado ao evento |
| IP | Endereço IP envolvido |
| Contagem | Valor informado pelo equipamento no evento (no A10, o número entre parênteses após o IP; no SRX, sempre 1). Com o agrupamento ligado, é a soma dos valores do grupo |
| Ocorrências | Quantos eventos foram reunidos na linha. Aparece apenas com o agrupamento ligado |
| Tipo de NAS | Equipamento de origem (A10 ou SRX) |
| Host | Equipamento que reportou o evento |
| Severidade | Nível de severidade do evento, de 0 a 7 |
| Mensagem | Texto completo do evento |
Eventos reconhecidos
| Equipamento | Mensagem | Observação |
|---|---|---|
| A10 | NAT port unavailable / Fixed NAT NAT port unavailable | Esgotamento de portas NAT (inclusive NAT fixo) |
| A10 | LSN: Session user-quota exceeded | Estouro da quota de sessões por usuário, comum em CGNAT com portas dinâmicas (PBA) |
| A10 | LSN: TCP user-quota exceeded / LSN: UDP user-quota exceeded | Estouro da quota de portas TCP ou UDP por usuário |
| SRX | Src IP session limit! | Limite de sessões por IP de origem |
Para o A10 enviar o evento LSN: Session user-quota exceeded com o IP de cada assinante, habilite no equipamento o comando logging lsn quota-exceeded ip-based. Sem ele, o A10 envia apenas o resumo por pool (... user-quota exceeded on pool <nome> (<n> times)), que não identifica o assinante e vai para a aba Rejeitados.
Os eventos do A10 são reconhecidos com qualquer prefixo antes da mensagem, como a10logd: [ACOS]<2> ou, em roteador virtualizado, partition-id<2> <CGNAT>. Quando o A10 envia dois eventos colados na mesma linha, cada um é registrado separadamente.
Agrupar registros repetidos
A chave Agrupar registros repetidos, no topo da tabela, vem ligada por padrão. Ela junta em uma única linha os eventos com o mesmo usuário, IP, tipo de NAS e host, para que alertas repetidos a cada poucos segundos não inundem a lista.
| Agrupamento | Comportamento |
|---|---|
| Ligado | Uma linha por grupo, com a coluna Ocorrências, o texto desde com a data do primeiro evento e a Contagem somada |
| Desligado | Um evento por linha, como recebido do equipamento |
O agrupamento muda apenas a visualização. A exportação em CSV e PDF traz sempre os eventos individuais, sem agrupar.
Rejeitados
Lista as mensagens que foram descartadas pelo coletor.
| Coluna | Descrição |
|---|---|
| Recebido em | Data e hora em que a mensagem foi recebida |
| Host | Equipamento que reportou a mensagem |
| Severidade | Nível de severidade da mensagem, de 0 a 7 |
| Mensagem | Texto completo da mensagem |
Filtros
| Aba | Filtros disponíveis |
|---|---|
| Porta indisponível | Usuário, IP, host, tipo de NAS, severidade e período |
| Rejeitados | Apenas período |
Ações
Você pode exportar os resultados em CSV e PDF. A paginação permite exibir 10, 20 ou 50 itens por página.
Coluna Caso
A tabela tem a coluna Caso, com o selo de caso de rede aberto do usuário. O selo aparece uma única vez por usuário em cada página, na primeira linha dele, e só para quem tem permissão de leitura da Saúde do assinante. Sem selo não significa saudável. As permissões de leitura são as mesmas oito da tabela: health.view, cpe.view, olt.onus.view, clients.view, customers.view, graph.search.view, graph.dashboard.view e radius.users.view.
Permissões necessárias
| Permissão | Para que serve |
|---|---|
logs.view | Visualizar os logs CGNAT |